Domain brauereiausstattung.de kaufen?
Wir ziehen mit dem Projekt
brauereiausstattung.de um.
Sind Sie am Kauf der Domain
brauereiausstattung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain brauereiausstattung.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **


Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
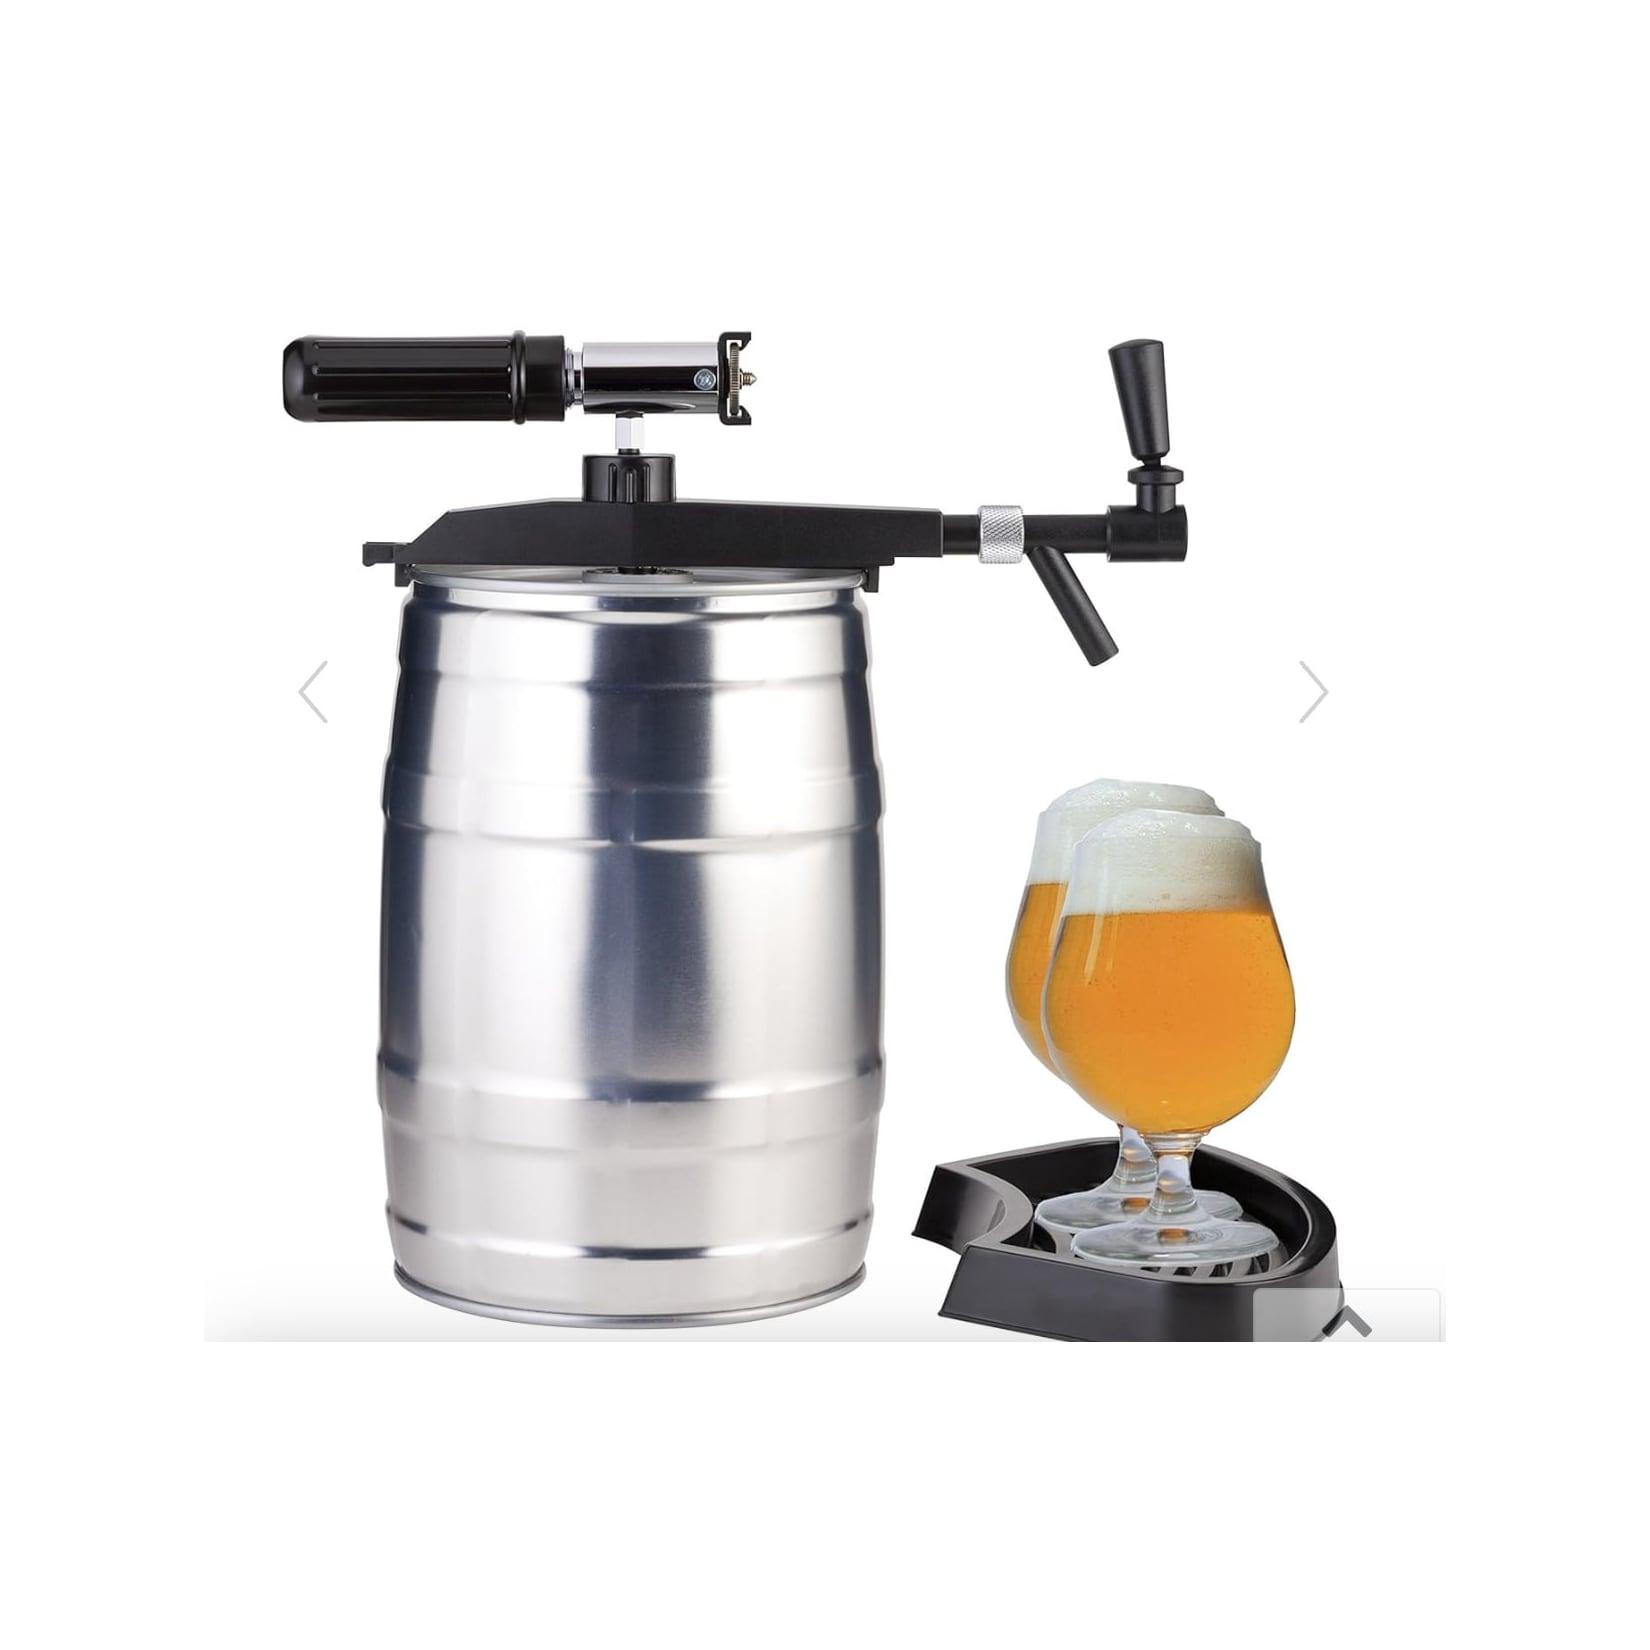
Profi Tap mit CO2 Automatik für 5 Liter Partyfass Bierfass ZapfanlageProfi Tap mit CO2 Automatik für 5 Liter Partyfass Bierfass Zapfanlage Genießen Sie das perfekte Biererlebnis mit unserem Profi Tap. Dieser hochwertige Zapfer für 5-Liter-Partyfässer ist mit einer Handpumpe und einer CO2-Automatik ausgestattet, jedoch nur56,61 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
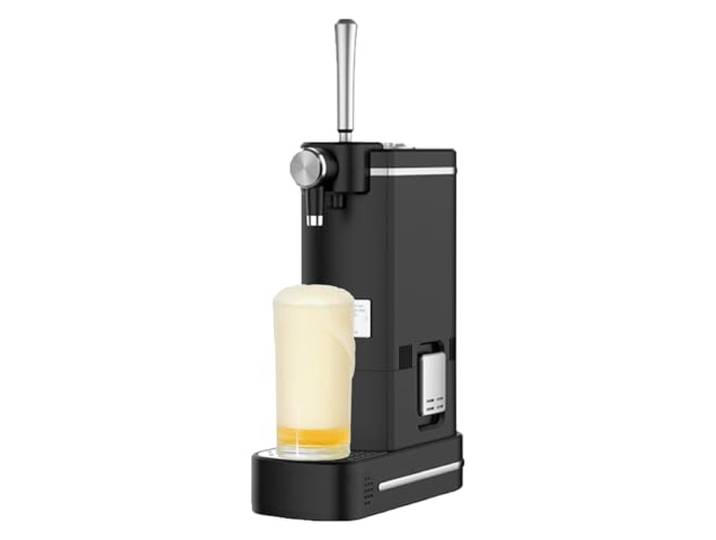
WRJAHCG Schwarz,Bierzapfanlage,Bier Zapfanlage Mit Kühlung,Universelle Bier-Zapfanlage,Bierzapfanlage Für Dosenbier FlaschenWRJAHCG Schwarz,Bierzapfanlage,Bier Zapfanlage Mit Kühlung,Universelle Bier-Zapfanlage,Bierzapfanlage Für Dosenbier Flaschen. Ausgezeichnetes Material: Diese Bierschaummaschine besteht aus einer stabilen Basis aus lebensmittelechtem ABS, das schnell und einfach zu installieren ist und eine längere Lebensdauer hat. Sie kann 2 Flaschen Bier gleichzeitig aufnehmen, hat eine größere Kapazität und reduziert die Anzahl der Bierdosenwechsel. Einfach zu bedienen: Vereinfachen Sie Ihr Bierschaumerlebnis mit unserer Joystick-Steuerung, und 40.000 Ultraschallvibrationen pro Sekunde sorgen für schnellen und anhaltenden Schaum, sodass Sie problemlos köstlichen, cremigen Bierschaum genießen können. Vielseitig einsetzbar: Neben der hervorragenden Bierschaumfunktion kann unsere Bierschaummaschine auch einzigartige Cocktails, Rotwein und andere Getränke herstellen. Vielseitig einsetzbar: Verwenden Sie unsere Bierschaummaschine, um reichhaltigen cremigen Schaum auf Ihrem Lieblingsbier in Flaschen oder Dosen zu erzeugen. Durch ihr leichtes und tragbares Design ist sie perfekt für den Einsatz im Freien jederzeit und überall geeignet. Geeignet für alle Arten von Dosenbier sowie Flaschenbier (anwendbares Flaschenbier: Φ≤72mm H≤256mm). Perfektes Biergeschenk: Diese Bierschaummaschine ist ein unverzichtbares Geschenk für jeden Bierliebhaber, vom Ehemann über den Sohn bis zum Vater. Es ist ein unverzichtbares Bierzubehör für Heimbarkeeper, die jedes Mal perfekt schaumige Getränke zubereiten möchten. Farbe:Black Schwarz116,66 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Geißler, Lutz: Brot backen in Perfektion mit HefeBrot backen in Perfektion mit Hefe , Das Plötz-Prinzip! Vollendete Ergebnisse statt Experimente - 70 Brotklassiker - Lutz Geisslers Brotbacksensation mit einer einfachen Methode , Sonstige > Autoteile & Zubehör , Erscheinungsjahr: 20160916, Produktform: Leinen, Autoren: Geißler, Lutz, Fotograph: Schüler, Hubertus, Seitenzahl/Blattzahl: 192, Abbildungen: 187 Fotos, Keyword: Anfänger; Anleitungen; Backbuch; Backen; Baguette; Brotbacken; Brötchen; Ciabatta; Croissont; Dinkel; Einsteiger; Geschenk; Grundteig; Hefeteig; Ideen; Kartoffelbrot; Knäcke; Krume; Kruste; Mischbrot; Plötz-Prinzip; Profis; Roggen; Rosinenbrot; Schritt für Schritt; Standardanleitung; Step-by-Step; Toast; Vorteig; Weizen; einfach; flexibel; garantiertes Gelingen; gesund; lecker; nachmachen; ohne Knetmaschine; perfekt; präzise; unkompliziert; wenig Hefe, Fachschema: Backen~Teig, Fachkategorie: Kochen und Rezepte allgemein, Warengruppe: HC/Backen, Fachkategorie: Backen: Brot & Kuchen, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Becker Joest Volk Verlag, Verlag: Becker Joest Volk Verlag, Verlag: Becker Joest Volk Verlag, Länge: 277, Breite: 216, Höhe: 22, Gewicht: 1085, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0180, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 288062432,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **


Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
PAULANER Hefe-Weißbier Naturtrüb 5 Liter Bierfass mit Zapfhahn, 5,5% VolAromenprofil und Trinkgefühl Das Gebinde liefert ein fruchtbetontes Aroma mit deutlich erkennbarem Hefeton und milder Süße. Die feinperlende Kohlensäure sorgt für ein samtiges Mundgefühl, das lange anhält und den Trinkfluss angenehm gestaltet. Für Biertrinker, die Wert auf Aromentiefe legen, ist dieses Weizenbier eine passende Wahl. Zapfhahn und Handhabung Der integrierte Zapfhahn erlaubt sauberes Ausschänken ohne zusätzliches Zubehör. Die pfandfreie Gestaltung macht das Fass besonders geeignet für den einmaligen Einsatz bei Veranstaltungen, da kein Rückgabeaufwand entsteht. Bedienung und Reinigung sind unkompliziert. Gebindegröße und Alkoholgehalt Das 5‑l‑Bierfass kombiniert ausreichend Menge für kleine bis mittelgroße Runden mit einem Alkoholgehalt von 5,5 % vol , der für ein Weizenbier typische Präsenz bringt, ohne zu dominieren. So bleibt das Getränk sowohl geschmacklich als auch von der Wirkung her ausgewogen. Zutaten und Reinheitsgebot Die Verwendung von Wasser, Weizenmalz, Gerstenmalz, Hefe, Hopfen entspricht traditionellen Brauverfahren. Das Reinheitsgebot garantiert die Verzicht auf zusätzliche Aromastoffe und erhält den klaren, klassischen Charakter des Bieres. Produktmerkmale Merkmal Beschreibung Marke Paulaner Kategorie Bier Art Weizenbier / Weißbier Alkoholgehalt 5,5 % vol Nettofüllmenge 5‑l‑Bierfass Serviertemperatur 4 - 8 °C Zutaten Wasser, Weizenmalz, Gerstenmalz, Hefe, Hopfen Allergene enthält Gerste, Weizen Hersteller Paulaner Brauerei GmbH & Co. KG, München Pfandstatus Pfandfrei FAQ Wie lange bleibt das Bier nach Anstich frisch? Nach dem ersten Anstich empfiehlt es sich, das Fass innerhalb weniger Tage zu verbrauchen, um Aroma und Frische zu erhalten. Kühllagerung verlängert die Genussqualität. Benötigt das Fass ein spezielles Zapfgerät? Nein, der eingebaute Zapfhahn erlaubt das Ausschänken ohne zusätzliches Zapfgerät. Einhandbedienung ist möglich. Eignet sich das Fass für draußen bei warmen Temperaturen? Bei hohen Außentemperaturen sollte das Fass kühl gehalten werden, um Kohlensäure und Geschmack zu bewahren. Eine Kühlbox oder ein schattiger Platz ist empfehlenswert. Enthält das Bier Allergene? Ja, das Produkt enthält Gerste und Weizen. Personen mit entsprechenden Allergien sollten das Produkt meiden.15,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Profi Tap mit CO2 Automatik für 5 Liter Partyfass Bierfass ZapfanlageProfi Tap mit CO2 Automatik für 5 Liter Partyfass Bierfass Zapfanlage Genießen Sie das perfekte Biererlebnis mit unserem Profi Tap. Dieser hochwertige Zapfer für 5-Liter-Partyfässer ist mit einer Handpumpe und einer CO2-Automatik ausgestattet, jedoch nur56,61 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
Ähnliche Suchbegriffe für Ransomware
-
WRJAHCG Schwarz,Bierzapfanlage,Bier Zapfanlage Mit Kühlung,Universelle Bier-Zapfanlage,Bierzapfanlage Für Dosenbier FlaschenWRJAHCG Schwarz,Bierzapfanlage,Bier Zapfanlage Mit Kühlung,Universelle Bier-Zapfanlage,Bierzapfanlage Für Dosenbier Flaschen. Ausgezeichnetes Material: Diese Bierschaummaschine besteht aus einer stabilen Basis aus lebensmittelechtem ABS, das schnell und einfach zu installieren ist und eine längere Lebensdauer hat. Sie kann 2 Flaschen Bier gleichzeitig aufnehmen, hat eine größere Kapazität und reduziert die Anzahl der Bierdosenwechsel. Einfach zu bedienen: Vereinfachen Sie Ihr Bierschaumerlebnis mit unserer Joystick-Steuerung, und 40.000 Ultraschallvibrationen pro Sekunde sorgen für schnellen und anhaltenden Schaum, sodass Sie problemlos köstlichen, cremigen Bierschaum genießen können. Vielseitig einsetzbar: Neben der hervorragenden Bierschaumfunktion kann unsere Bierschaummaschine auch einzigartige Cocktails, Rotwein und andere Getränke herstellen. Vielseitig einsetzbar: Verwenden Sie unsere Bierschaummaschine, um reichhaltigen cremigen Schaum auf Ihrem Lieblingsbier in Flaschen oder Dosen zu erzeugen. Durch ihr leichtes und tragbares Design ist sie perfekt für den Einsatz im Freien jederzeit und überall geeignet. Geeignet für alle Arten von Dosenbier sowie Flaschenbier (anwendbares Flaschenbier: Φ≤72mm H≤256mm). Perfektes Biergeschenk: Diese Bierschaummaschine ist ein unverzichtbares Geschenk für jeden Bierliebhaber, vom Ehemann über den Sohn bis zum Vater. Es ist ein unverzichtbares Bierzubehör für Heimbarkeeper, die jedes Mal perfekt schaumige Getränke zubereiten möchten. Farbe:Black Schwarz116,66 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Geißler, Lutz: Brot backen in Perfektion mit HefeBrot backen in Perfektion mit Hefe , Das Plötz-Prinzip! Vollendete Ergebnisse statt Experimente - 70 Brotklassiker - Lutz Geisslers Brotbacksensation mit einer einfachen Methode , Sonstige > Autoteile & Zubehör , Erscheinungsjahr: 20160916, Produktform: Leinen, Autoren: Geißler, Lutz, Fotograph: Schüler, Hubertus, Seitenzahl/Blattzahl: 192, Abbildungen: 187 Fotos, Keyword: Anfänger; Anleitungen; Backbuch; Backen; Baguette; Brotbacken; Brötchen; Ciabatta; Croissont; Dinkel; Einsteiger; Geschenk; Grundteig; Hefeteig; Ideen; Kartoffelbrot; Knäcke; Krume; Kruste; Mischbrot; Plötz-Prinzip; Profis; Roggen; Rosinenbrot; Schritt für Schritt; Standardanleitung; Step-by-Step; Toast; Vorteig; Weizen; einfach; flexibel; garantiertes Gelingen; gesund; lecker; nachmachen; ohne Knetmaschine; perfekt; präzise; unkompliziert; wenig Hefe, Fachschema: Backen~Teig, Fachkategorie: Kochen und Rezepte allgemein, Warengruppe: HC/Backen, Fachkategorie: Backen: Brot & Kuchen, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Becker Joest Volk Verlag, Verlag: Becker Joest Volk Verlag, Verlag: Becker Joest Volk Verlag, Länge: 277, Breite: 216, Höhe: 22, Gewicht: 1085, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0180, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 288062432,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.